MCP Discovery, repensé autour de la décision
La première version de MCP Discovery répondait à la question que nous avions posée en premier : qu'est-ce qui tourne. C'était la moitié facile. Une liste de serveurs sur lesquels personne n'a tranché est un inventaire, et un inventaire n'est pas de la gouvernance.
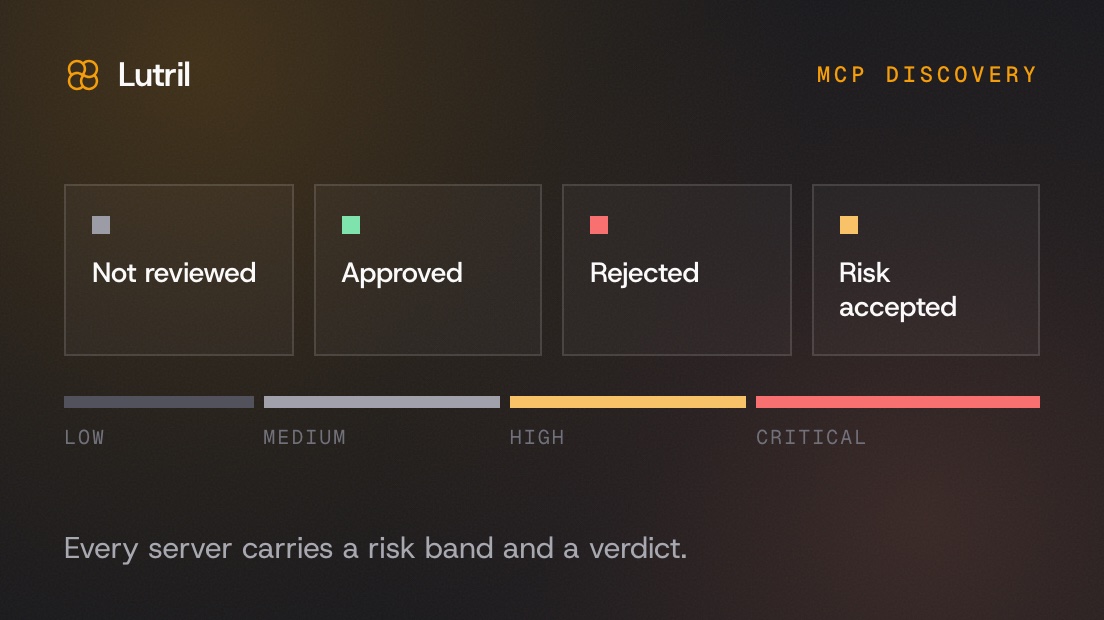
Les écrans mènent donc désormais à la décision. Chaque serveur porte deux choses côte à côte : un niveau de risque calculé à partir des signaux remontés par l'agent, et un état de revue. Ce sont les quatre états qu'une équipe sécurité utilise réellement : non examiné, approuvé, rejeté et risque accepté. Le dernier compte autant que les autres, parce qu'un outil qui ne laisse qu'approuver ou rejeter pousse à approuver des choses sur lesquelles on a des réserves, et la réserve est justement ce qui méritait d'être consigné.
Le niveau de risque vient d'un calcul, pas d'une impression. Chaque signal porte un poids, les poids vivent dans le backend et non dans l'agent, et les paliers sont fixes. Cette séparation est volontaire : réévaluer tout un parc avec une nouvelle pondération est un déploiement backend, pas un binaire à repousser sur chaque poste.
Depuis le même écran, un serveur distant se reprend derrière la passerelle MCP en un clic, ce qui transforme un serveur découvert en serveur gouverné sans que personne n'édite un fichier de configuration. Les serveurs qui tournent sur la machine elle-même restent en approbation seule, faute de passerelle à placer devant eux.