Intégrations
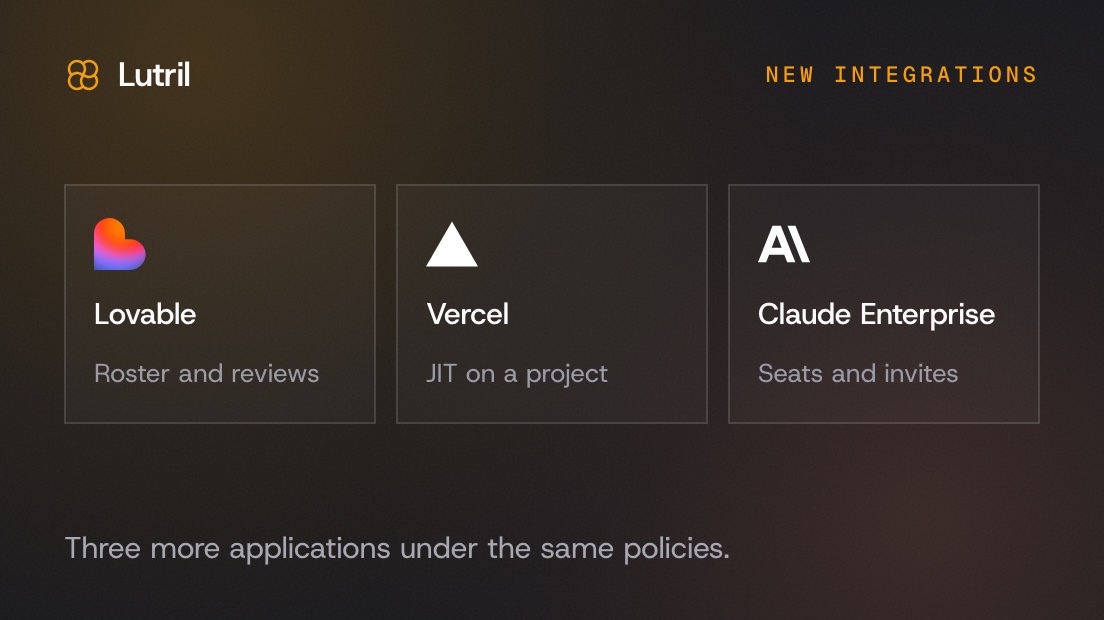
Lovable, Vercel et Claude Enterprise
Trois nouvelles intégrations, chacune gouvernée pour exactement ce que son API permet, et rien de plus.
Lire le détailNouvelles intégrations, évolutions de la gouvernance et corrections, du plus récent au plus ancien. Écrit pour celles et ceux qui utilisent Lutril, pas pour une note de version.
Trois nouvelles intégrations, chacune gouvernée pour exactement ce que son API permet, et rien de plus.
Lire le détail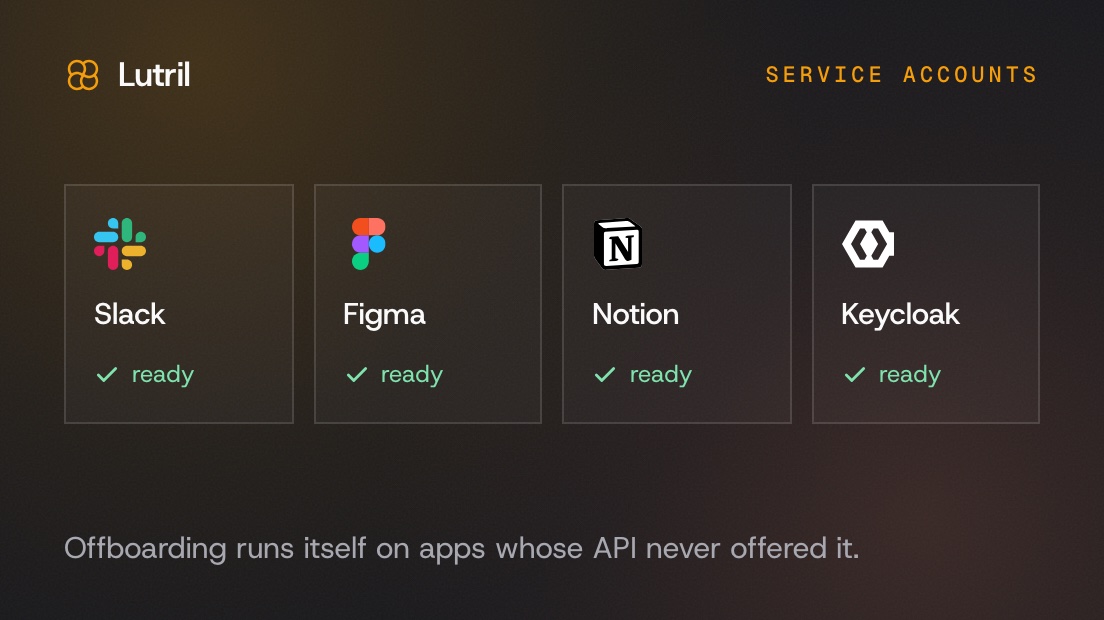
La désactivation Slack, les sièges Figma, Notion et Keycloak n'exposent rien pour retirer un accès. Vous enregistrez un compte de service une fois, et Lutril s'en sert pour les écritures qu'un jeton OAuth ne peut pas faire.
Lire le détail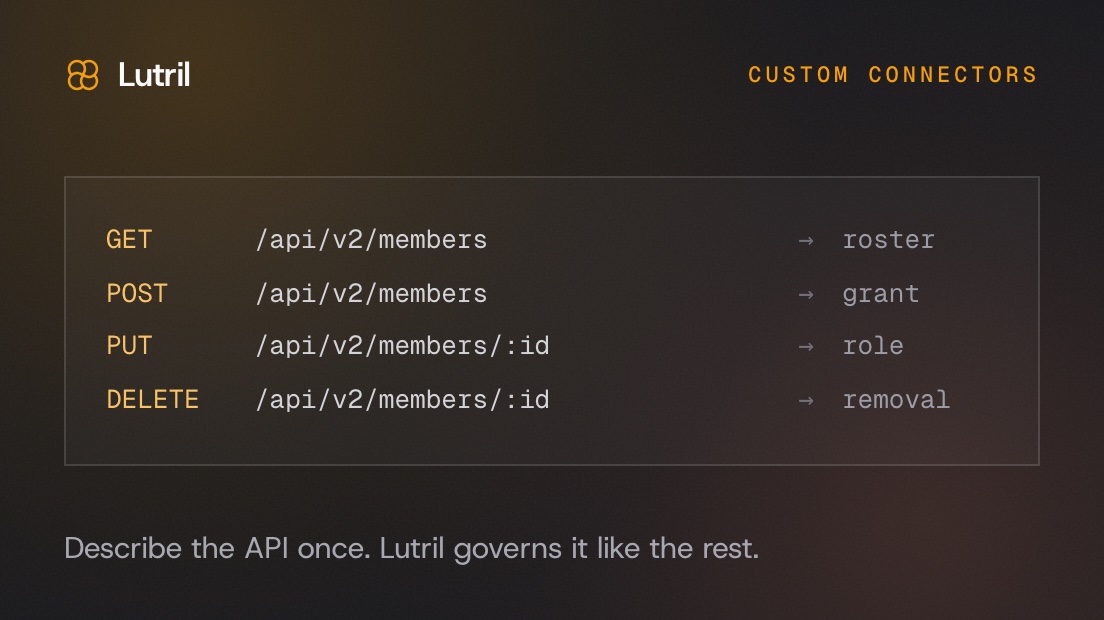
Décrivez une API d'administration HTTP ou GraphQL dans une spécification de connecteur, et Lutril gouverne cette application comme les autres : inventaire, revues d'accès, octrois et retraits.
Lire le détail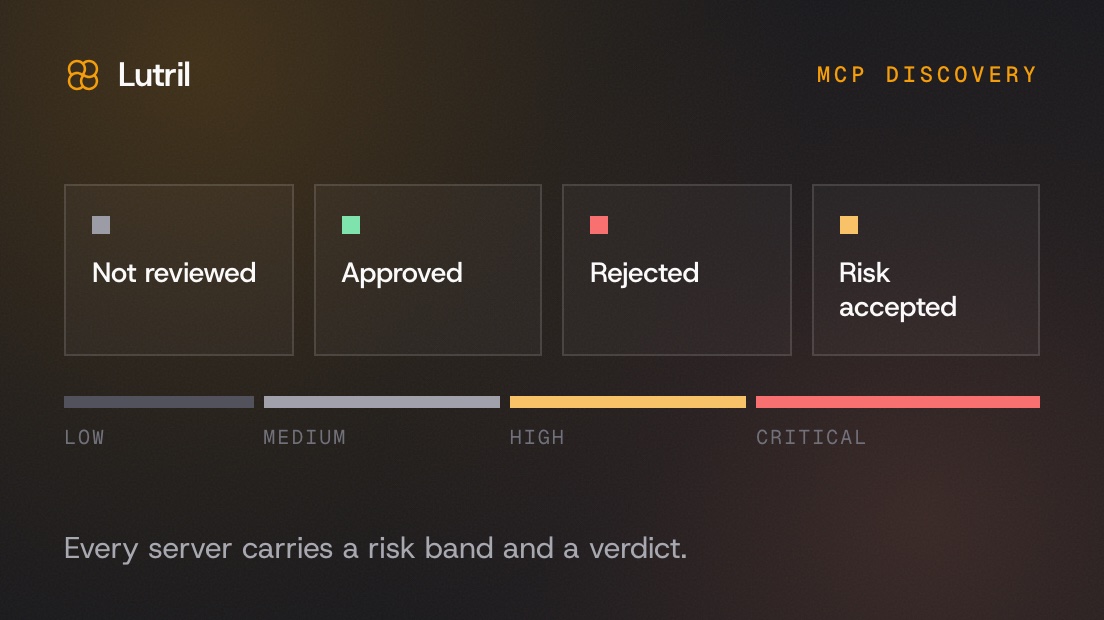
Les écrans de découverte ont été repensés autour du verdict plutôt que de l'inventaire. Chaque serveur porte son niveau de risque et son état de revue.
Lire le détail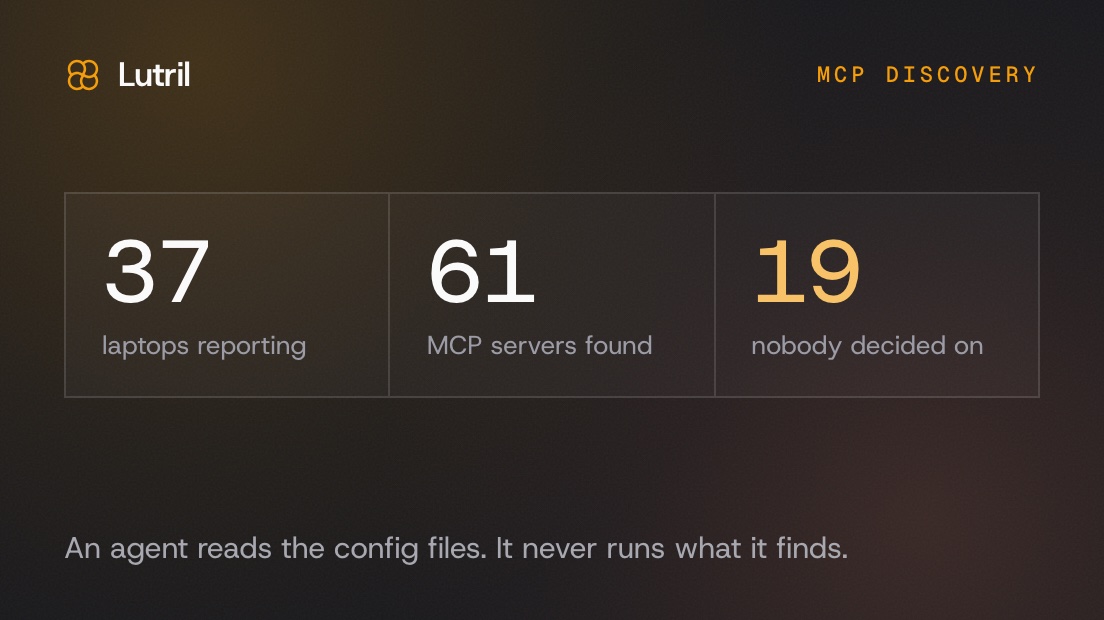
Un agent en lecture seule, déployé par MDM, lit les fichiers de configuration des 17 clients MCP sur chaque poste. Il n'exécute jamais ce qu'il trouve.
Lire le détail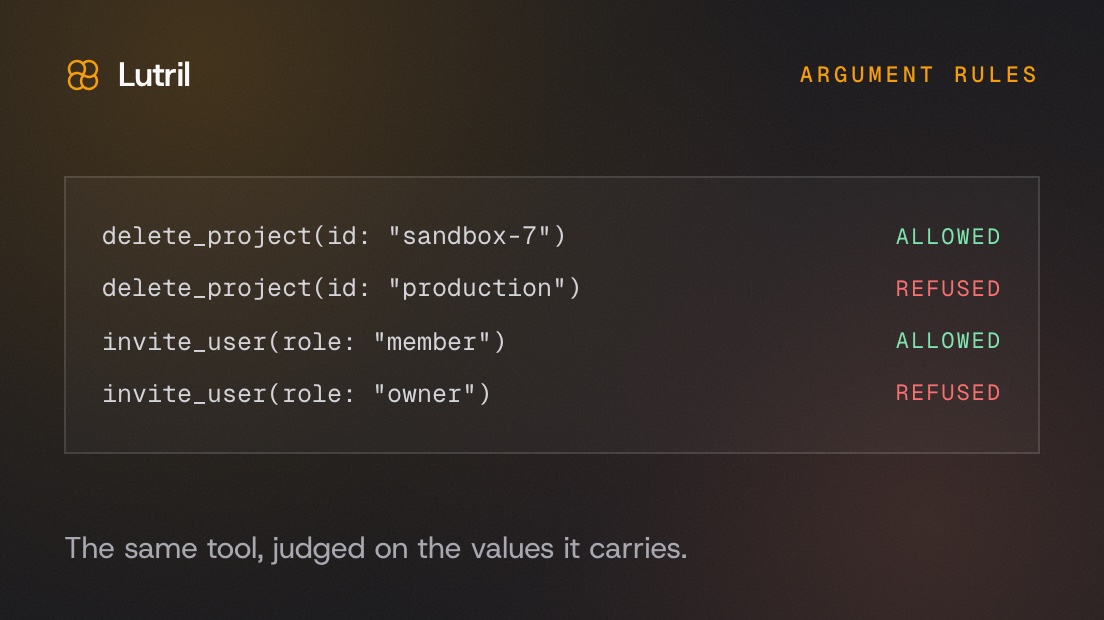
La passerelle décidait déjà qui pouvait appeler quel outil sur quel serveur. Elle décide maintenant avec quelles valeurs.
Lire le détail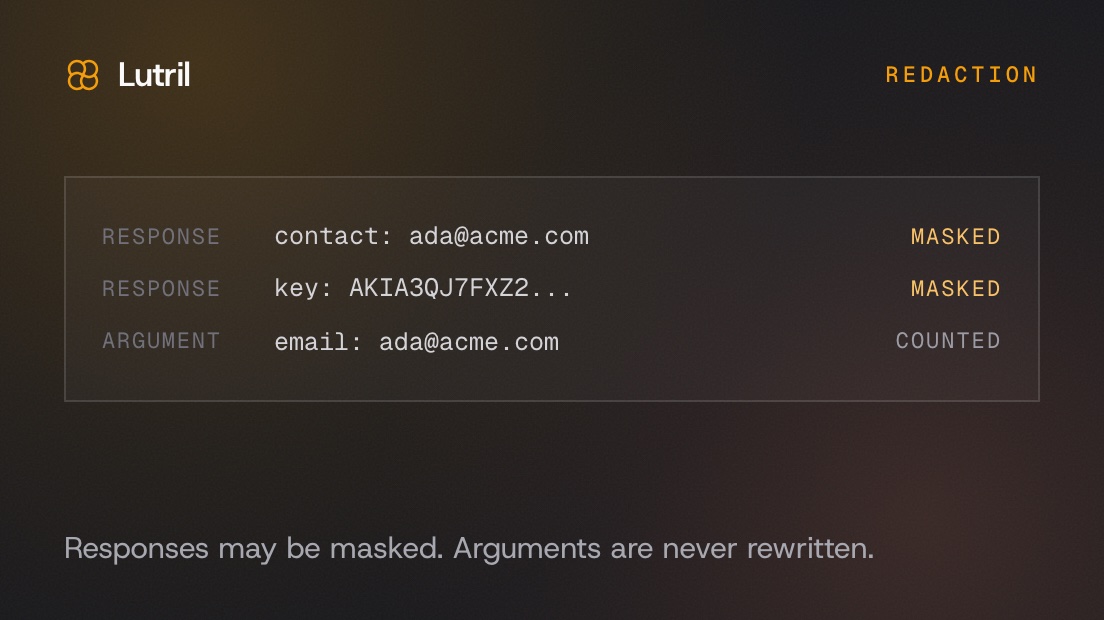
Rien ne lisait les charges utiles qui transitaient sur le chemin MCP. Une réponse d'éditeur contenant l'e-mail d'un client n'entre plus telle quelle dans le contexte d'un modèle tiers.
Lire le détail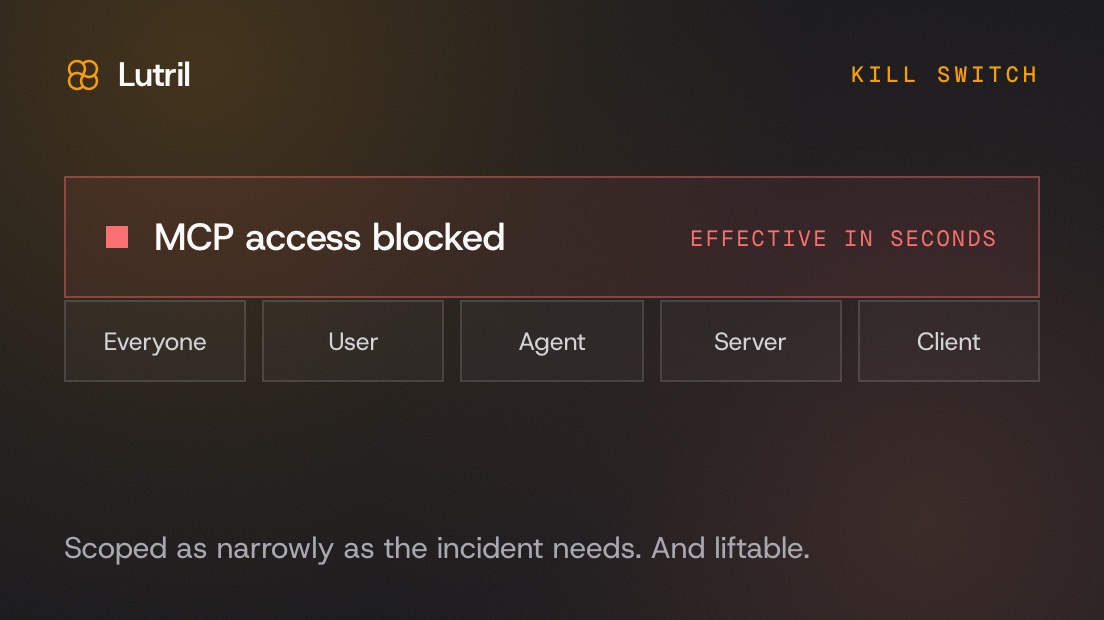
Les jetons d'accès MCP sont sans état : jusqu'ici rien ne permettait d'en arrêter un avant son expiration. Un blocage refuse tous les jetons et refuse d'en émettre de nouveaux.
Lire le détail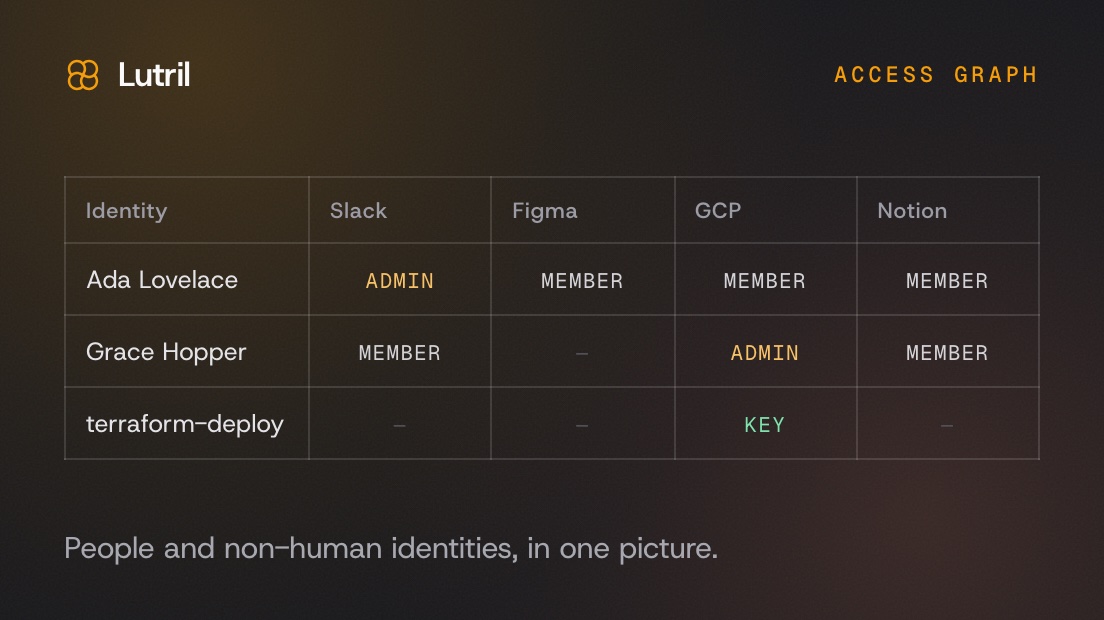
Une matrice personnes par applications, avec une vue graphe à côté, couvrant ensemble les identités humaines et non humaines.
Lire le détail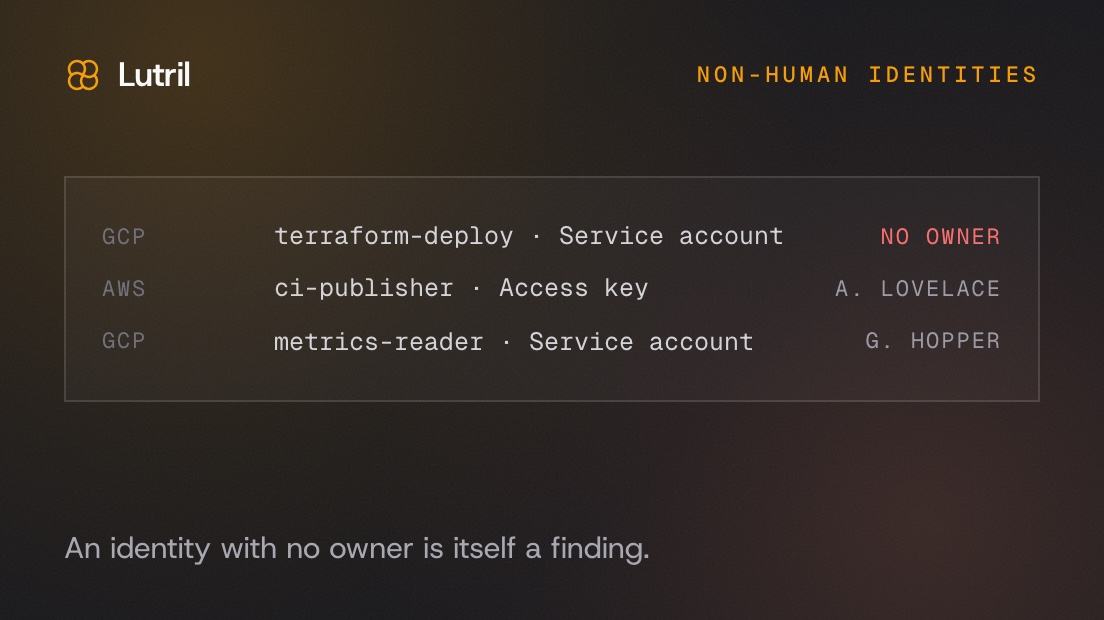
Les identités non humaines ont leur propre surface : collectées depuis AWS et Google Cloud, classées par niveau de risque, et chacune rattachée à une personne nommée.
Lire le détail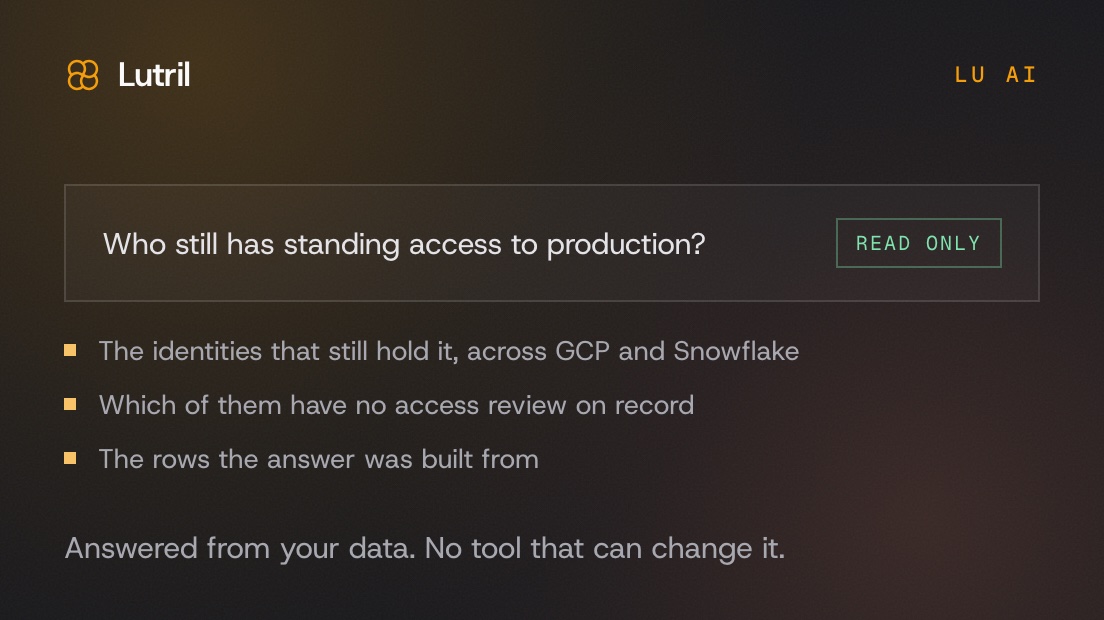
Demandez qui conserve un accès permanent, ou quels agents n'ont pas de responsable, et obtenez une réponse tirée des données réelles de votre tenant plutôt que de la documentation.
Lire le détail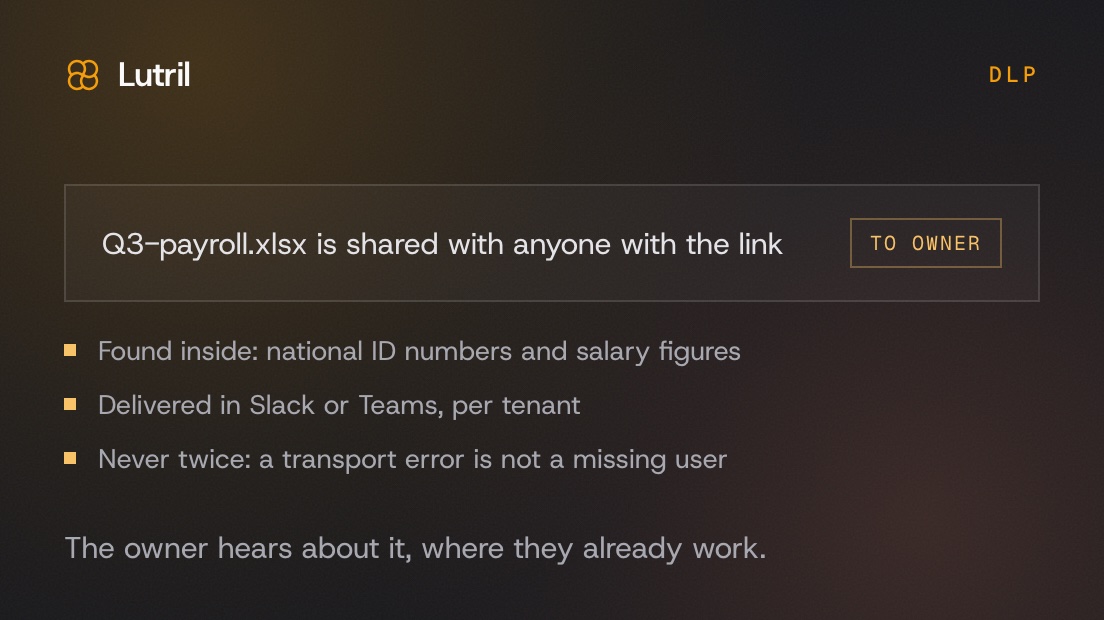
Les fichiers partagés sont classifiés et leur propriétaire est prévenu là où il travaille déjà, dans Slack ou dans Teams, selon le tenant et non selon le fournisseur du fichier.
Lire le détail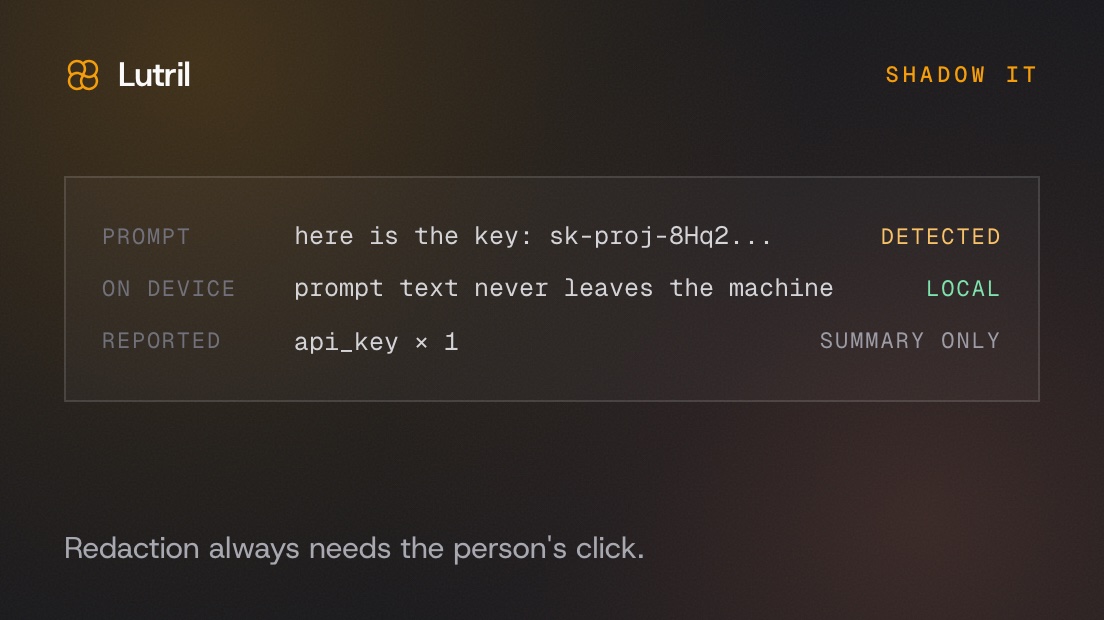
La découverte OAuth fait remonter toutes les applications autorisées via Google ou Microsoft. Elle ne voit pas celles où l'on s'est inscrit avec un e-mail professionnel et un mot de passe.
Lire le détail