L'extension navigateur trouve les applications qu'OAuth ne voit pas
La découverte OAuth est le signal shadow IT le moins coûteux qui soit, et elle comporte un angle mort qu'on ne peut pas combler côté serveur. Une application où quelqu'un s'est inscrit avec son e-mail professionnel et un mot de passe ne touche jamais votre fournisseur d'identité : rien de ce que vous pouvez interroger ne sait qu'elle existe.
L'extension le comble depuis le navigateur, selon un modèle de confidentialité qui est le cœur du sujet et non une note de bas de page. Elle ne transmet un nom d'hôte que si ce domaine figure déjà dans le catalogue SaaS, la correspondance se faisant sur le poste : la navigation ordinaire ne quitte donc jamais la machine. Elle envoie des noms d'hôtes et jamais d'URL complètes, de chemins ni de paramètres, et elle n'observe que le cadre principal, ce qui exclut les iframes et les publicités.
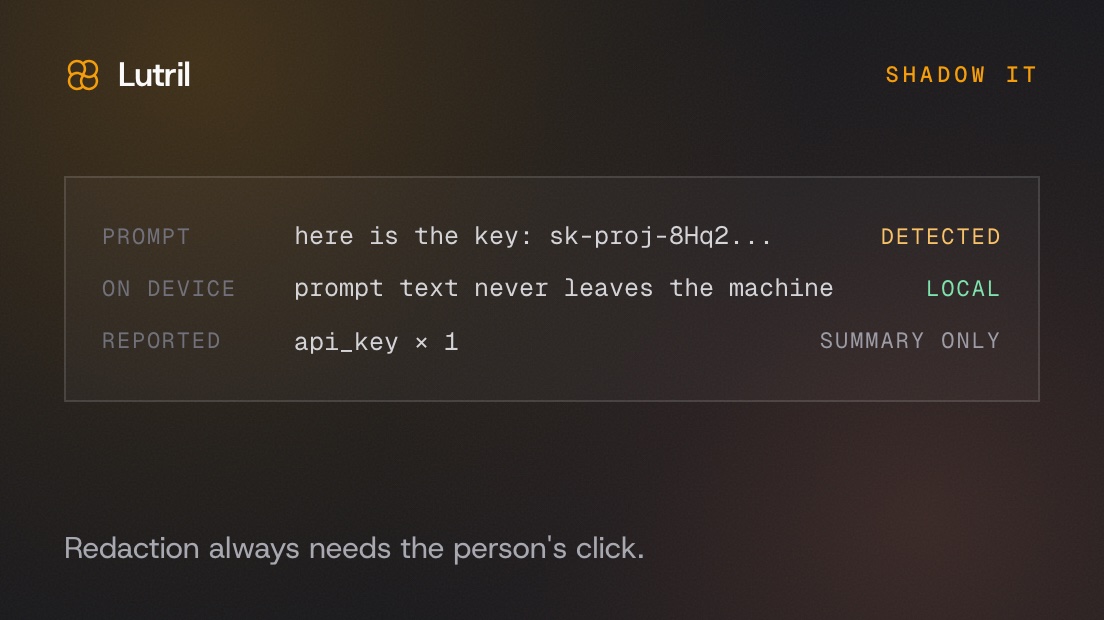
Sur ChatGPT, Claude et Gemini, elle analyse aussi l'invite avant l'envoi, sur le poste, à la recherche d'e-mails, de numéros de carte, d'IBAN, de JWT et de clés d'API reconnaissables. Quand elle trouve quelque chose, elle propose de le masquer sur place. La détection est entièrement locale, le texte de l'invite ne quitte jamais la machine, seul un récapitulatif par type et par nombre est remonté, et le masquage exige toujours un clic de la personne. L'extension ne réécrit jamais en silence ce que quelqu'un a tapé.